ข้อมูลลับของ FBI รั่วไหลจากความบกพร่องของบริษัทผู้ให้บริการด้านความปลอดภัยไซเบอร์
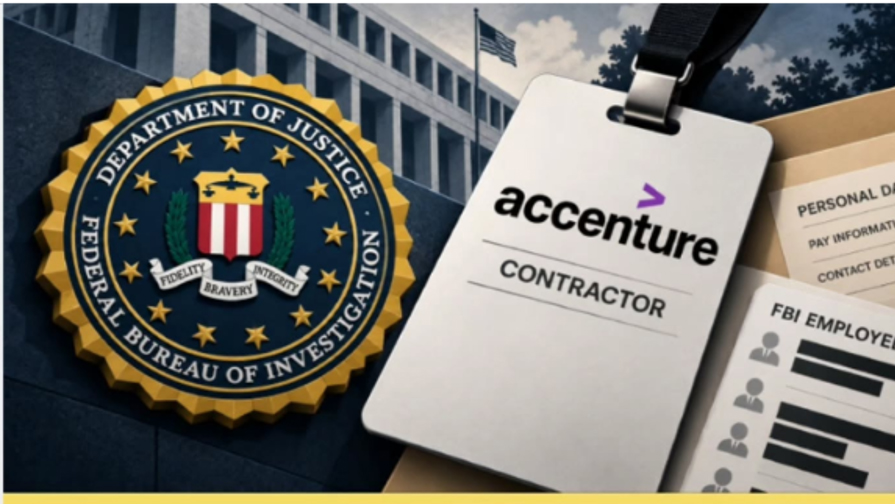
สำนักข่าว Reuters รายงานเมื่อ 6 ต.ค.69 ว่า สำนักงานสอบสวนกลางสหรัฐฯ (FBI) ถอดถอนบริษัท Accenture ออกจากบัญชีผู้รับจ้างเหมาบริการที่ปรึกษาด้านความปลอดภัยไซเบอร์ หลังเกิดเหตุการณ์ข้อมูลส่วนบุคคล ที่ละเอียดอ่อนของบุคลากรนับพันรายรั่วไหลเมื่อปลาย ก.ย.69 ได้แก่ ชื่อจริง ที่อยู่ ประวัติการรักษาพยาบาล รวมถึงรายละเอียดหน้าที่และภารกิจด้านการต่อต้านข่าวกรองของเจ้าหน้าที่ ทั้งนี้ สาเหตุเนื่องจากผู้รับจ้างละเลยการติดตั้งโปรแกรมแก้ไขช่องโหว่ความปลอดภัย (Patch) ของระบบบริหารจัดการทรัพยากรบุคคล PeopleSoft ที่ผลิตโดยบริษัทOracle ส่งผลให้กลุ่มแฮ็กเกอร์ ShinyHunters ใช้ช่องโหว่ดังกล่าวเจาะระบบเว็บไซต์จัดหางานของ FBI ได้ แม้ว่าบริษัทGoogle และ Oracle เคยออกประกาศแจ้งเตือนให้ผู้ใช้งาน PeopleSoft เร่งติดตั้งโปรแกรมแก้ไขช่องโหว่ระดับวิกฤตตั้งแต่เดือน มิ.ย.69 เพื่อป้องกันภัยคุกคามจากกลุ่ม ShinyHunters ที่มุ่งเป้าโจมตีระบบดังกล่าว
องค์กรทั้งภาครัฐและเอกชน ล้วนต้องพึ่งพาบุคคลที่สาม (Third-party) ในการเข้าถึงโครงข่ายการสื่อสารและระบบสารสนเทศต่าง ๆ จึงจำเป็นต้องอนุญาตผู้ให้บริการดังกล่าวเข้าถึงข้อมูลภายในองค์กร เพื่ออำนวยความสะดวกต่อการปฏิบัติงานและการรักษาความปลอดภัย อย่างไรก็ตาม ข้อจำกัดในการตรวจสอบและกำกับดูแล Third-party ทำให้เกิดความเสี่ยงต่อการรักษาความลับของข้อมูล และความพร้อมใช้งานของระบบสารสนเทศ เฉพาะอย่างยิ่งกรณีการโจมตีแพลตฟอร์มที่ได้รับความนิยม หรือเจาะจงโจมตีแพลตฟอร์มที่แฮ็กเกอร์ทราบว่าบุคคล/องค์กรเป้าหมายมีการใช้งานดังนั้น ผู้ให้บริการ ผู้รับบริการ และหน่วยงานที่เกี่ยวข้อง ควรยกระดับความตระหนักรู้สถานการณ์ภัยคุกคามในปัจจุบันเพื่อปรับปรุงขอบเขตความรับผิดชอบในส่วนของตนให้เหมาะสม เช่น เงื่อนไขในการจัดซื้อจัดจ้าง การติดตามตรวจสอบคุณภาพงาน ความโปร่งใสในการจัดการข้อมูล ความรับผิดชอบที่ได้สัดส่วนกับความเสี่ยงและความเสียหายที่เกิดขึ้น
Reference: สำนักข่าวกรองแห่งชาติ
