พบตัวติดตั้ง Zoom ปลอมบน macOS มุ่งขโมยรหัสผ่าน Admin และฝัง Backdoor
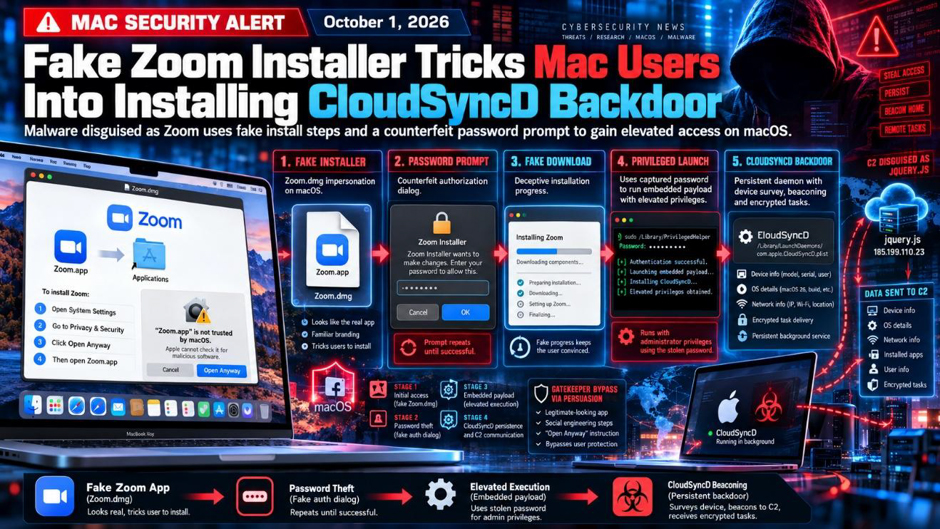
จากรายงานเมื่อ 1 ตุลาคม 2026 พบแคมเปญมัลแวร์ที่ปลอมตัวเป็นตัวติดตั้ง Zoom สำหรับ macOS เพื่อหลอกให้ผู้ใช้ข้ามการป้องกันของ Gatekeeper ผ่านเมนู “Open Anyway” และกรอกรหัสผ่าน Administrator ลงในหน้าต่างยืนยันปลอม เมื่อตรวจสอบรหัสผ่านสำเร็จ ตัวติดตั้งจะใช้สิทธิ์ดังกล่าวเพื่อเรียกใช้มัลแวร์ CloudSyncD Backdoor ด้วยสิทธิ์ระดับสูง โดยพบว่ารองรับทั้ง Apple Silicon และ Intel Mac ทั้งนี้การโจมตีอาศัย Social Engineering เป็นหลัก ไม่ใช่การใช้ช่องโหว่ของ macOS หรือ Zoom โดยตรง Cyber Security News
หลังติดตั้ง CloudSyncD จะรวบรวมข้อมูลของเครื่อง เช่น Hardware ID, OS, Account/Machine Name และข้อมูลเครือข่าย ก่อนติดต่อ Command-and-Control (C2) โดยตัวอย่างที่พบมีการเชื่อมต่อทุกประมาณ 8–16 วินาที และสามารถรับคำสั่งให้ดาวน์โหลดและเรียกใช้ Payload เพิ่มเติมได้ อย่างไรก็ตาม จากตัวอย่างที่นักวิจัยวิเคราะห์ ยังไม่พบ Persistence, การส่งรหัสผ่านที่ขโมยไปยังผู้ไม่ประสงค์ดี หรือการส่ง Payload เพิ่มเติมจาก C2 จริง จึงควรแยกสิ่งที่มัลแวร์ “มีความสามารถทำได้” ออกจากพฤติกรรมที่ตรวจพบแล้วในการวิเคราะห์ครั้งนี้
Reference: https://cybersecuritynews.com/fake-zoom-installer-tricks/
