มัลแวร์ Android แฝงตัวในระบบอัปเดตของระบบความบันเทิงในยานยนต์ (Head Unit)


3 September 2569
มัลแวร์ Android แฝงตัวในระบบอัปเดตของระบบความบันเทิงในยานยนต์ (Head Unit)
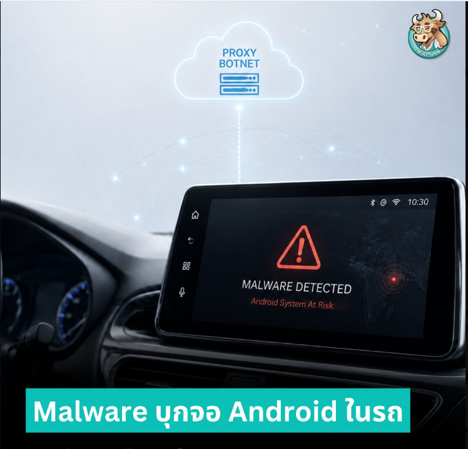
เว็บไซต์ Dark Reading รายงานเมื่อ 26 ส.ค.69 ว่า นักวิจัยจากบริษัท Kaspersky ตรวจพบมัลแวร์

Android ที่ใช้ชื่อว่า “JarService” ฝังตัวอยู่ในเฟิร์มแวร์ของระบบความบันเทิงในรถยนต์ (Car Head Unit) ซึ่งแพร่กระจายมาจากการอัปเดตซอฟต์แวร์ TWCore ของบริษัท DoFun ผู้ผลิตเทคโนโลยียานยนต์สัญชาติจีน เนื่องจาก TWCore มีช่องโหว่ที่ทำให้ผู้โจมตีสามารถลักลอบติดตั้งโปรแกรมที่ไม่ได้รับอนุญาตได้ ทั้งนี้ สันนิษฐานว่า มัลแวร์ดังกล่าวเชื่อมโยง กับกลุ่มอาชญากรไซเบอร์ MoYu Group ซึ่งอยู่เบื้องหลังเครือข่ายบอตเน็ต BadBox ที่ใช้ในการฉ้อโกงผ่านการคลิกโฆษณา (Click Fraud) อย่างไรก็ตาม Kaspersky ยืนยันว่า มัลแวร์นี้ไม่ส่งผลกระทบต่อความปลอดภัยทางกายภาพของ ผู้ขับขี่ยานยนต์ เนื่องจากระบบดังกล่าวทำหน้าที่ด้านความบันเทิงเท่านั้น

ขณะที่บริษัท DoFun รับทราบการแจ้งเตือนและแก้ไขช่องโหว่ดังกล่าวแล้ว  กรณีนี้สะท้อนความเสี่ยงด้านความปลอดภัยไซเบอร์ของอุปกรณ์ IoT ในยานพาหนะ ซึ่งเป็นช่องทางโจมตีที่ป้องกันยาก และผู้ใช้งานทั่วไปมีโอกาสน้อยที่จะสังเกตพบความผิดปกติ เฉพาะอย่างยิ่งในการโจมตีระดับห่วงโซ่อุปทานผ่านการอัปเดตซอฟต์แวร์จากผู้ผลิตในต่างประเทศ ขณะที่กลไกในประเทศสำหรับตรวจสอบผลิตภัณฑ์ดิจิทัล

ยังมีอุปสรรคค่อนข้างมากในการบังคับใช้ต่อสินค้าและบริการต่างชาติ หน่วยงานความมั่นคงและหน่วยงานกำกับดูแล ด้านมาตรฐานในหลายประเทศ จึงอยู่ระหว่างผลักดันมาตรการปกป้องความมั่นคงปลอดภัยของห่วงโซ่อุปทานเทคโนโลยีที่เข้มงวดยิ่งขึ้น

Reference: ศูนย์ปฏิบัติการความมั่นคงปลอดภัยไซเบอร์ – สำนักข่าวกรองแห่งชาติ