พบ Microsoft 365 ถูกเจาะผ่าน Service Account ผ่านบัญชีที่ถูกลืมและไม่มี MFA
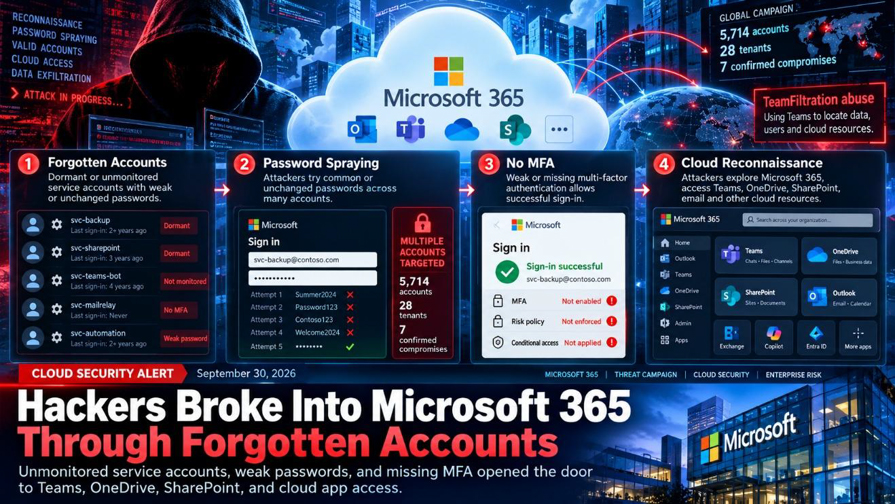
นักวิจัยจาก Proofpoint ตรวจพบแคมเปญที่ติดตามภายใต้ชื่อ UNK_CondorFiltration ซึ่งผู้ไม่ประสงค์ดีใช้เครื่องมือ TeamFiltration เพื่อโจมตี Microsoft 365 ผ่านบัญชีที่ยังเปิดใช้งานแต่ไม่มีผู้ดูแลอย่างใกล้ชิด โดยมุ่งเป้าไปยัง Functional Accounts และ Service Accounts ที่ใช้สำหรับงาน เช่น Payment Processing, Ticketing, Point-of-Sale และงานระบบอัตโนมัติ แคมเปญดังกล่าวใช้เทคนิค Password Spraying ด้วยการทดสอบ Default Password หรือ Password ที่คาดเดาได้กับบัญชีจำนวนมาก แทนการโจมตีบัญชีเดียวซ้ำ ๆ จากข้อมูลของ Proofpoint พบว่ามีการกำหนดเป้าหมายไปยังบัญชีจำนวน 5,714 บัญชี ใน 28 Microsoft 365 Tenants และยืนยันการถูกยึดบัญชีสำเร็จ 7 บัญชี โดยบัญชีที่ถูกบุกรุกทั้งหมดไม่มีประวัติ Legitimate Sign-In มาก่อน และ 6 บัญชีถูกเข้าถึงสำเร็จภายในช่วงเวลาเพียง 7 นาที ซึ่งบ่งชี้ว่ามีความเป็นไปได้สูงที่บัญชีเหล่านี้ใช้ Default Password หรือ Password ร่วมกัน อีกทั้งยังไม่มี Multi-Factor Authentication (MFA) หรือ Sign-In Protection ที่เพียงพอ
หลังจากเข้าสู่ระบบสำเร็จ ผู้ไม่ประสงค์ดีใช้สิทธิ์ของบัญชีเพื่อเข้าถึง Microsoft Office, OneDrive, Teams, Azure Portal และ SharePoint Online จาก Cloud Infrastructure เดียวกัน ซึ่งสอดคล้องกับความสามารถของ TeamFiltration ในการตรวจสอบบัญชี ทดสอบ Password และเข้าถึงข้อมูลจาก Cloud Services โดยในหนึ่งเหตุการณ์พบว่าผู้ไม่ประสงค์ดีเปลี่ยนไปใช้ German VPN Node ภายใน 90 วินาที ก่อนพยายามเข้าถึง Corporate VPN และเปิดใช้งาน Azure Portal, OfficeHome และ SharePoint Online นอกจากนี้ยังพบ MFA Enrollment Prompt ระหว่างเข้า Azure Portal ซึ่งยืนยันว่าบัญชีดังกล่าว ยังไม่ได้เปิดใช้งาน MFA และพบการร้องขอ Access Token ผ่าน SharePoint Online Web Client Extensibility ซึ่งอาจใช้เพื่อโต้ตอบกับ Microsoft Graph หรือ External Application Interfaces ทั้งนี้ Sign-In Logs เพียงอย่างเดียวไม่สามารถยืนยันได้ว่ามีการขโมย Files หรือ Messages ออกไปจริง แต่พฤติกรรมดังกล่าวแสดงให้เห็นว่าบัญชีที่ถูกละเลยสามารถกลายเป็นช่องทางเข้าสู่ Cloud Environment ได้อย่างมีนัยสำคัญ
Reference: https://cybersecuritynews.com/hackers-broke-into-microsoft-365/