ผู้ไม่ประสงค์ดีโจมตี AWS Root Account กว่า 150 องค์กรด้วยเทคนิค Password Spraying
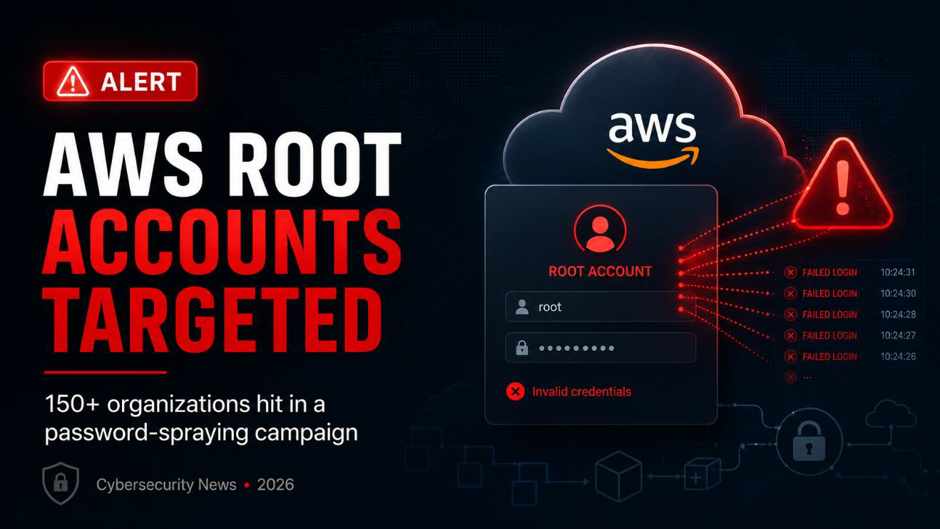
Datadog Security Research ตรวจพบแคมเปญ Password Spraying ที่มุ่งโจมตี AWS Root Account ขององค์กรมากกว่า 150 แห่ง ระหว่างวันที่ 24 กรกฎาคม–23 สิงหาคม 2026 โดยผู้ไม่ประสงค์ดีพยายาม เข้าสู่ AWS Management Console ด้วยรหัสผ่านที่พบบ่อยหรืออาจรั่วไหลมาก่อน กระจายความพยายาม ไปยังหลายบัญชีเพื่อหลีกเลี่ยงการถูกล็อกแบบ Brute Force ปกติ ทั้งยังใช้ Proxy และ Source IP จากหลายประเทศเพื่อซ่อนต้นทางของกิจกรรม รวมถึงพบ User-Agent ที่เลียนแบบ Microsoft Edge/Chrome รุ่นเก่าและ Firefox 120 ในหลายเหตุการณ์
แม้การตรวจสอบครั้งนี้ ยังไม่พบหลักฐานว่ามีการเข้าสู่ระบบสำเร็จหรือ AWS Account ถูกเข้าถึง แต่เป้าหมายคือ Root Account ซึ่งมีสิทธิ์สูงสุดและสามารถเข้าถึง Cloud Resources, Billing, Account Settings และฟังก์ชันการดูแลระบบที่สำคัญได้ทั้งหมด การที่ผู้ไม่ประสงค์ดีสามารถระบุอีเมลของ Root Account ได้ยังอาจสะท้อนว่าข้อมูลดังกล่าวถูกเก็บรวบรวมจาก Data Leak, Phishing, Public Information หรือ Reconnaissance มาก่อน จึงควรถือเป็นสัญญาณเตือนสำหรับองค์กรที่ใช้งาน AWS ให้ตรวจสอบกิจกรรมของ Root Account อย่างใกล้ชิด
Reference: https://cybersecuritynews.com/hackers-target-aws-root-accounts/
